La ciberseguridad es el conjunto de prácticas, tecnologías y procesos diseñados para proteger sistemas, redes y datos de ataques, daños o accesos no autorizados. Su objetivo principal es garantizar la confidencialidad, integridad y disponibilidad de la información en el entorno digital. Abarca desde la seguridad de la infraestructura tecnológica hasta la formación de los usuarios, constituyendo una disciplina fundamental para la continuidad operativa y la confianza en la economía digital.
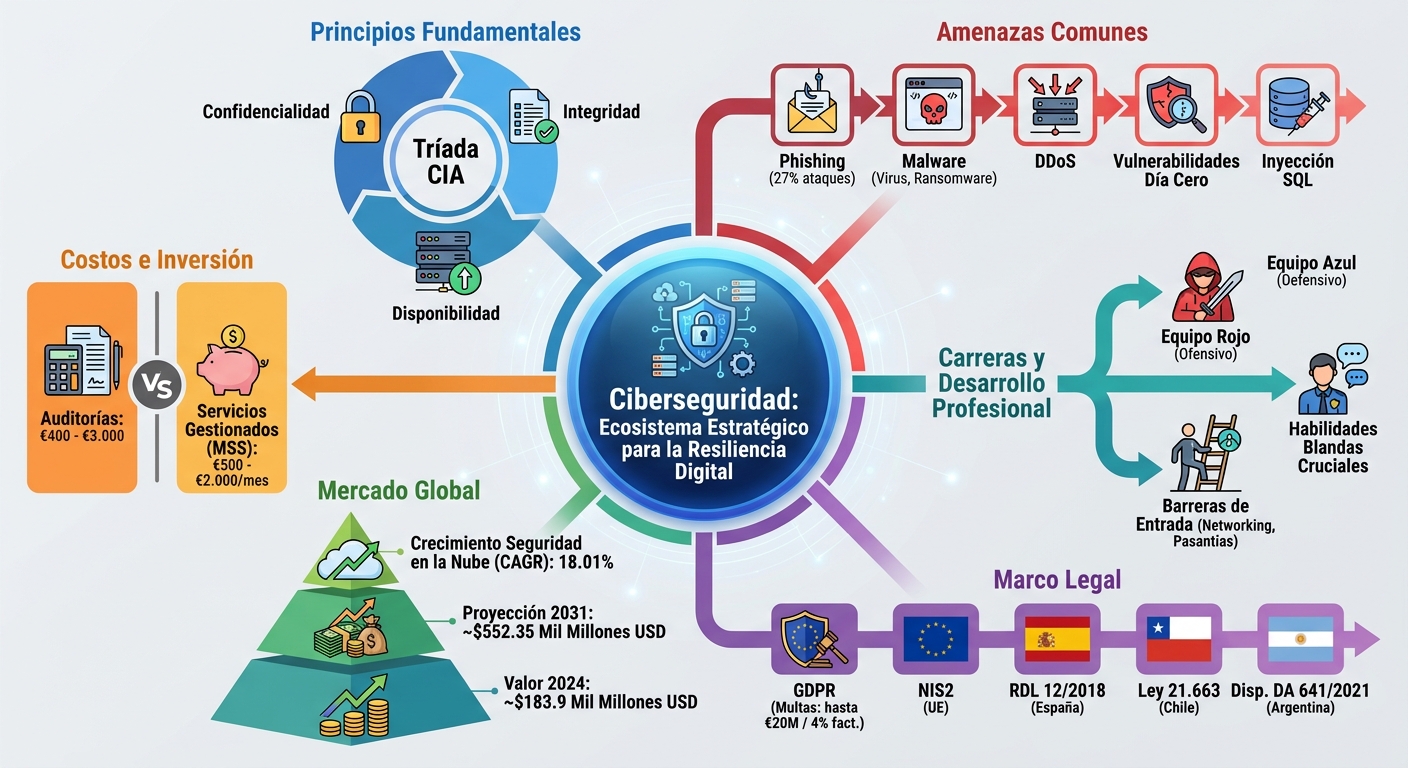
El concepto de ciberseguridad se fundamenta en la Tríada CIA: Confidencialidad, Integridad y Disponibilidad. La confidencialidad asegura que la información solo sea accesible para personal autorizado, evitando la divulgación de datos sensibles. La integridad garantiza que los datos permanezcan exactos y fiables, sin modificaciones no autorizadas durante su almacenamiento o transmisión. Finalmente, la disponibilidad se centra en que los sistemas y datos estén accesibles para los usuarios legítimos cuando los necesiten. El incumplimiento de estos principios puede acarrear sanciones severas, como las estipuladas por el GDPR, que impone multas de hasta 20 millones de euros por violaciones de datos.
El alcance de la ciberseguridad se extiende a múltiples dominios interconectados que forman un ecosistema de defensa. Esto incluye la seguridad de la red, que se enfoca en proteger la infraestructura de comunicaciones; la seguridad de las aplicaciones, que busca eliminar vulnerabilidades en el software; la seguridad de la información, que protege los datos tanto en reposo como en tránsito; la seguridad operativa, que abarca los procesos para manejar y proteger los activos de datos; y la recuperación ante desastres y continuidad del negocio, que define cómo una organización responde a un incidente y restaura sus operaciones. La gestión de estos dominios es vital, especialmente para entidades críticas bajo normativas como la transposición de la Directiva NIS en España mediante el RDL 12/2018, que exige resiliencia operativa.
Panorama de Amenazas y Vectores de Ataque Comunes
Las organizaciones enfrentan un espectro de amenazas digitales en constante evolución. El malware, que incluye virus, troyanos, spyware y ransomware, sigue siendo una de las formas de ataque más extendidas, diseñada para interrumpir operaciones o robar información. Otro vector de ataque predominante es el phishing, una técnica de ingeniería social que busca engañar a los usuarios para que revelen información confidencial. Las estadísticas demuestran su efectividad, ya que el phishing representa el 27% de los ciberataques reportados, lo que subraya la necesidad crítica de una adecuada protección contra malware y la concienciación de los empleados.
Además del phishing y el malware, existen otros vectores de ataque significativos que requieren defensas específicas:
- Ataques de Denegación de Servicio (DoS/DDoS): Inundan los sistemas, servidores o redes con tráfico para agotar los recursos y el ancho de banda, impidiendo que los usuarios legítimos accedan a los servicios.
- Ataques Man-in-the-Middle (MitM): El atacante intercepta en secreto la comunicación entre dos partes para robar o manipular los datos intercambiados.
- Inyección SQL: Se utiliza para atacar aplicaciones basadas en datos, insertando código SQL malicioso en una consulta para manipular la base de datos y acceder a información no autorizada.
- Vulnerabilidades de Día Cero (Zero-Day): Son fallos de seguridad en software que son desconocidos para el proveedor y, por lo tanto, no tienen parche. Los atacantes explotan estas vulnerabilidades antes de que puedan ser corregidas. La defensa contra estos ataques a menudo requiere la implementación de firewalls avanzados y sistemas de detección de intrusiones. Una adecuada evaluación de riesgos en ciberseguridad es fundamental para priorizar las defensas contra las amenazas más probables y dañinas.
Pero, ¿cómo se traduce esta constante amenaza en términos económicos para la industria global?
El Mercado Global de la Ciberseguridad: Cifras y Proyecciones
La ciberseguridad no es solo un imperativo técnico, sino también un sector económico de rápido crecimiento. El mercado global de ciberseguridad fue valorado en aproximadamente 183.9 mil millones de dólares en 2024, lo que refleja la creciente inversión de las organizaciones para proteger sus activos digitales. Este crecimiento está impulsado por la digitalización acelerada, el aumento del trabajo remoto y la sofisticación de las amenazas cibernéticas, que obligan a las empresas a adoptar soluciones de seguridad más avanzadas y a cumplir con normativas cada vez más estrictas.
Las proyecciones futuras indican una expansión sostenida del mercado. Se estima que el sector alcanzará una valoración de entre 471.88 y 552.35 mil millones de dólares para 2031, con una tasa de crecimiento anual compuesta (CAGR) que supera el 12%. Dentro de este mercado, ciertos segmentos muestran un dinamismo particular. Por ejemplo, se prevé que la seguridad de aplicaciones en la nube registre la CAGR más alta, con un 18.01% entre 2026 y 2034, evidenciando el desplazamiento de las infraestructuras y datos hacia entornos cloud.
| Indicador | Valor Actual (2024) | Proyección (2031) | CAGR (Periodo Específico) | Fuentes |
|---|---|---|---|---|
| Valor Mercado Global | ~183.9 Mil Millones USD | 471.88 – 552.35 Mil Millones USD | 12.28% – 13.8% | SRC_80, SRC_84, SRC_97 |
| Seguridad Aplicaciones en la Nube | N/D | N/D | 18.01% (2026-2034) | SRC_81 |
| Mercado Ciberseguridad LatAm | N/D | N/D | 12.4% (2026-2033) | SRC_93 |
Este crecimiento masivo del mercado va de la mano con un marco legal cada vez más exigente. ¿Qué leyes deben conocer las organizaciones?
Marco Legal y Cumplimiento Normativo en Ciberseguridad
El cumplimiento normativo es un componente no negociable de cualquier estrategia de ciberseguridad. A nivel global, el Reglamento General de Protección de Datos (GDPR) de la Unión Europea ha establecido un estándar de facto para la protección de datos personales. Su alcance extraterritorial afecta a organizaciones de todo el mundo que procesan datos de ciudadanos de la UE, y el incumplimiento puede resultar en multas de hasta el 4% de la facturación global anual o 20 millones de euros, la cifra que sea mayor. Esta regulación obliga a las empresas a implementar medidas técnicas y organizativas para garantizar la seguridad de los datos desde el diseño y por defecto.
En la Unión Europea, la Directiva NIS2 refuerza aún más los requisitos de ciberseguridad para sectores esenciales y entidades importantes. En España, la transposición de la directiva original se realizó mediante el Real Decreto-ley 12/2018, que obliga a los operadores de servicios esenciales a notificar incidentes significativos y a adoptar medidas de gestión de riesgos adecuadas. En América Latina, los marcos legales también están madurando. Chile ha promulgado la Ley 21.663, conocida como Ley Marco de Ciberseguridad, que crea una nueva institucionalidad y establece multas de hasta 40.000 UTM (aproximadamente 2.6 mil millones de pesos chilenos) para infracciones gravísimas cometidas por Operadores de Infraestructuras Vitales (OIV).
Otros países de la región también avanzan en su legislación. Argentina, por ejemplo, cuenta con la Ley 25.326 de Protección de Datos Personales y la Ley 26.388 de Delitos Informáticos, complementadas por regulaciones técnicas. La Disposición DA 641/2021 de la Administración Pública Nacional aprueba los «Requisitos Mínimos de Seguridad de la Información», estableciendo un estándar para las entidades gubernamentales. El incumplimiento de estos marcos normativos no solo conlleva sanciones económicas, sino también un severo daño reputacional y la pérdida de confianza de clientes y socios comerciales.
Cumplir con estas leyes implica una inversión significativa. ¿Cuáles son los costos reales de implementar una defensa cibernética robusta?
Costos Asociados a la Implementación de la Ciberseguridad
La inversión en ciberseguridad varía ampliamente según el tamaño de la organización, su sector y su perfil de riesgo. Un punto de partida común es la realización de auditorías de seguridad, cuyo costo en el mercado español puede oscilar entre 400 € y 3.000 € para una evaluación integral. Estas auditorías son fundamentales para identificar vulnerabilidades y definir una hoja de ruta de inversión. Para una empresa con hasta 50 usuarios, una auditoría básica podría costar entre 1.500 € y 4.000 €, proporcionando una visión clara de las debilidades en la infraestructura y los procesos internos.
Más allá de las auditorías puntuales, muchas empresas optan por modelos de servicio gestionado para mantener una postura de seguridad continua. En España, los Servicios de Seguridad Gestionados (MSS) tienen un costo mensual que típicamente se sitúa entre 500 € y 2.000 €. Estos servicios pueden incluir monitorización 24/7, gestión de firewalls, detección de intrusiones y respuesta a incidentes, permitiendo a las organizaciones acceder a experiencia especializada sin necesidad de mantener un gran equipo interno. La inversión en estas áreas es un factor clave en la seguridad corporativa y privada, protegiendo activos críticos y asegurando la continuidad del negocio.
Con una industria tan compleja y en expansión, ¿qué oportunidades y desafíos existen para los profesionales del sector?
Dominios y Carreras Profesionales en Ciberseguridad
El campo de la ciberseguridad ofrece una amplia gama de roles especializados, que van desde analistas de seguridad y consultores hasta ingenieros de seguridad y expertos en respuesta a incidentes. Sin embargo, para los recién llegados, la industria puede parecer abrumadora y con altas barreras de entrada. Como refleja la percepción de la comunidad, es un campo que puede ser «realmente, realmente malo para la gente nueva» sin contactos o experiencia previa.
Esta percepción resalta la importancia de las pasantías y el networking. Además, se valora cada vez más una base general en IT antes de una especialización temprana. Un enfoque en las habilidades blandas, como la comunicación y la resolución de problemas, es a menudo el primer filtro en los procesos de contratación, incluso antes de evaluar las competencias técnicas, lo que subraya la necesidad de un perfil profesional equilibrado para tener éxito en el sector, donde la inversión en capital humano es tan crítica como la inversión en un software que puede costar 27 € por licencia.
La ciberseguridad se divide en varios dominios, cada uno con sus propias trayectorias profesionales. El «Equipo Rojo» (Red Team) se enfoca en la seguridad ofensiva, realizando pruebas de penetración y simulando ataques para encontrar vulnerabilidades. Por el contrario, el «Equipo Azul» (Blue Team) se centra en la defensa, monitorizando sistemas, detectando amenazas y respondiendo a incidentes. Existen también roles «púrpura» (Purple Team) que actúan como puente entre ambos. La progresión profesional a menudo implica la obtención de certificaciones reconocidas (aunque su valor es objeto de debate frente a la experiencia práctica) y una especialización en áreas de alta demanda, como la seguridad en la nube, donde el crecimiento proyectado es del 18.01% (CAGR), o la inteligencia de amenazas.
Para entender mejor cómo se aplican estos conceptos, veamos algunos escenarios del mundo real.
Casos Prácticos de Implementación y Respuesta a Incidentes
Escenario 1: Ataque de Ransomware a una Pyme
Una empresa de manufactura de 150 empleados sufre un ataque de ransomware que cifra sus servidores de producción y bases de datos de clientes. El ataque se originó a través de un correo de phishing que un empleado abrió, lo que demuestra la persistencia de esta amenaza, que constituye el 27% de los ciberataques.
- Respuesta Inmediata: El equipo de TI aísla inmediatamente los sistemas infectados de la red para evitar la propagación. Se activa el plan de respuesta a incidentes.
- Análisis y Contención: Se contacta a una empresa de servicios de seguridad gestionados) para analizar el malware y determinar su alcance. Se decide no pagar el rescate.
- Recuperación: Se restauran los sistemas a partir de copias de seguridad limpias y probadas, que estaban almacenadas de forma aislada. La operación se reanuda en 48 horas, aunque con una pérdida de datos de las últimas 8 horas.
- Lecciones Aprendidas: La empresa invierte en formación de concienciación sobre phishing para todos los empleados y mejora su sistema de filtrado de correo electrónico.
Escenario 2: Fuga de Datos en una Plataforma de E-commerce
Una tienda online detecta una actividad inusual en su base de datos. Una investigación revela que una vulnerabilidad de inyección SQL ha permitido a un atacante acceder a datos de clientes, incluyendo nombres, direcciones y números de tarjeta de crédito parciales.
- Cumplimiento Normativo: Al procesar datos de ciudadanos europeos, la empresa está sujeta al GDPR. Debe notificar la brecha a la autoridad de protección de datos competente en un plazo de 72 horas para evitar multas de hasta 20 millones de euros.
- Remediación Técnica: Se aplica un parche de emergencia a la aplicación web para cerrar la vulnerabilidad. Se realiza una auditoría de seguridad completa del sitio, con un costo que podría estar en el rango de 400 € a 3.000 €.
- Comunicación Transparente: Se notifica a los clientes afectados sobre la brecha, explicando qué datos fueron expuestos y qué medidas deben tomar, como cambiar sus contraseñas.
- Mejora Continua: Se implementa un Web Application Firewall (WAF) y se integra el análisis de seguridad estático y dinámico (SAST/DAST) en el ciclo de desarrollo de software para prevenir futuras vulnerabilidades.
Preguntas Frecuentes sobre Ciberseguridad
¿Cuál es la diferencia entre ciberseguridad y seguridad de la información?
La seguridad de la información es un concepto más amplio que protege la información en cualquier formato (digital o físico), mientras que la ciberseguridad se enfoca específicamente en proteger los datos y sistemas en el ámbito digital. La ciberseguridad es, por tanto, un subconjunto de la seguridad de la información. Ambas disciplinas son cruciales para cumplir con normativas como el GDPR.
¿Es suficiente con tener un antivirus para estar protegido?
No. Aunque un antivirus es una capa de defensa fundamental, la protección moderna requiere un enfoque de defensa en profundidad. Esto incluye firewalls, sistemas de detección de intrusiones, formación de empleados y políticas de seguridad robustas para contrarrestar amenazas como el phishing, que representa el 27% de los ataques.
¿Cuánto debería invertir mi empresa en ciberseguridad?
La inversión depende del tamaño de la empresa, el sector, los datos que maneja y el perfil de riesgo. Un buen punto de partida es realizar una auditoría de seguridad para identificar las necesidades prioritarias y establecer un presupuesto realista, que puede incluir servicios gestionados.
¿Qué es el Hacking Ético?
El Hacking Ético, o prueba de penetración, es la práctica de simular ciberataques a un sistema con el permiso del propietario para encontrar vulnerabilidades antes de que lo haga un atacante malicioso. Es una práctica proactiva fundamental en la gestión de la seguridad y es parte de los servicios ofrecidos en auditorías de seguridad completas.
¿Qué es un SOC (Centro de Operaciones de Seguridad)?
Un SOC es una instalación centralizada donde un equipo de profesionales de la ciberseguridad monitorea, analiza y responde a incidentes de seguridad de forma continua (24/7). Muchas empresas contratan estos servicios a través de proveedores de MSS para garantizar una vigilancia constante, lo cual se alinea con las exigencias de normativas como la Directiva NIS2.