La seguridad corporativa es la disciplina estratégica que integra la gestión de riesgos para proteger los activos, la información, el personal y la reputación de una organización frente a una gama completa de amenazas. Su objetivo es garantizar la continuidad del negocio y la resiliencia operativa mediante la combinación de seguridad física, ciberseguridad, cumplimiento normativo y gestión de crisis. Este enfoque holístico permite a las empresas operar de manera segura y competitiva en un entorno de riesgos en constante evolución, donde el costo de las fallas es cada vez mayor.
Definición y Pilares de la Seguridad Corporativa
La seguridad corporativa se define como un conjunto de políticas, procedimientos y controles diseñados para mitigar riesgos y proteger la totalidad de los activos de una empresa. Esto incluye activos tangibles como infraestructuras y equipos, e intangibles como la propiedad intelectual, los datos y la reputación de la marca. Su alcance trasciende la vigilancia tradicional para abarcar la inteligencia de amenazas, la ciberseguridad, la gestión de la continuidad del negocio y el cumplimiento regulatorio. El objetivo es crear un entorno seguro que respalde los objetivos estratégicos de la organización, como lo evidencia el crecimiento proyectado del mercado de seguridad electrónica, que alcanzará una CAGR del 7.4% entre 2026 y 2035.
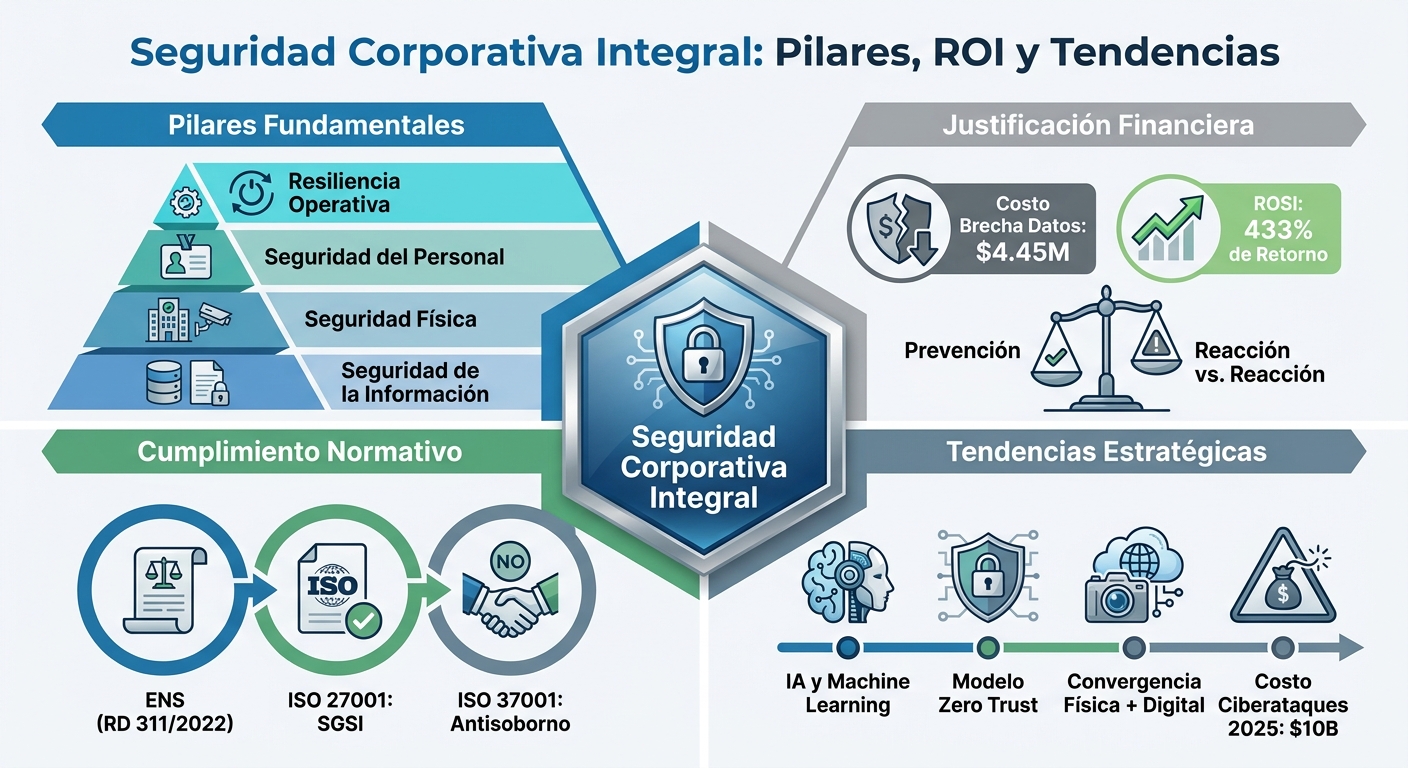
Los pilares fundamentales de una estrategia de seguridad corporativa robusta incluyen la seguridad de la información, la seguridad física, la seguridad del personal y la resiliencia operativa. La seguridad de la información se enfoca en proteger los datos contra accesos no autorizados, siguiendo marcos como la norma ISO 27001. La seguridad física protege las instalaciones y al personal. La seguridad del personal implica la verificación de antecedentes y la capacitación continua. Finalmente, la resiliencia operativa asegura que la empresa pueda recuperarse rápidamente de incidentes disruptivos, una necesidad crítica considerando que el costo global de los ciberataques superará los $10 billones para 2025.
Pero, ¿cuál es el verdadero impacto económico de estas medidas y cómo se justifica la inversión?
Análisis Financiero: Costos, Inversión y Retorno en Seguridad
La inversión en seguridad corporativa no es un gasto, sino una medida financiera estratégica para mitigar pérdidas catastróficas. El costo promedio de una única brecha de datos ha alcanzado los $4.45 millones de dólares, según datos de IBM Security. Esta cifra evidencia que la inversión proactiva es económicamente más viable que la reacción post-incidente. Por ejemplo, una inversión de $200,000 en soluciones de ciberseguridad avanzadas puede prevenir pérdidas que son 20 veces superiores a ese monto inicial, demostrando un claro beneficio financiero.
El Retorno sobre la Inversión en Seguridad (ROSI) es una métrica clave para cuantificar la eficacia de los gastos en protección. Los análisis han demostrado que el ROSI puede ser excepcionalmente alto; un estudio de caso específico reportó un 433%, donde cada dólar invertido generó un ahorro de más de cuatro dólares en pérdidas potenciales evitadas. Para las empresas en España, los costos operativos de seguridad pueden variar, con servicios de seguridad gestionados que oscilan entre €500 y €2,000 mensuales, dependiendo de la escala y complejidad de la infraestructura a proteger.
«En mi opinión, el mayor problema de las corporaciones modernas es un enfoque excesivo en las ganancias a corto plazo por encima de todo lo demás.» — Comentario de usuario en Reddit
Más allá de las cifras, ¿qué obligaciones legales deben cumplir las organizaciones para operar sin incurrir en sanciones?
Marco Legal y Cumplimiento Normativo
El cumplimiento normativo es un componente no negociable de la seguridad corporativa. En España, el Real Decreto 311/2022 actualiza y regula el Esquema Nacional de Seguridad (ENS), que establece los principios básicos y requisitos mínimos para una protección adecuada de la información en el sector público y sus proveedores. El ENS permite la implementación de medidas compensatorias siempre que ofrezcan un nivel de protección igual o superior al riesgo identificado, proporcionando flexibilidad dentro de un marco estricto de cumplimiento. La adhesión a este marco legal de la seguridad privada es fundamental para evitar sanciones administrativas y riesgos legales.
Además de las regulaciones locales, las organizaciones operan en un contexto global que exige la adhesión a estándares internacionales para gestionar riesgos de manera efectiva. Normas como ISO 27001 para la seguridad de la información, ISO 31000 para la gestión de riesgos, e ISO 37001 para sistemas de gestión antisoborno son cruciales. Estos marcos no solo ayudan a cumplir con las obligaciones legales, sino que también fortalecen la confianza de los clientes e inversores al demostrar un compromiso verificable con las mejores prácticas.
| Estándar / Norma | Enfoque Principal | Aplicabilidad | Beneficio Clave |
|---|---|---|---|
| ENS (Real Decreto 311/2022) | Seguridad de la información en el sector público español y proveedores. | Obligatorio en España (Sector Público). | Cumplimiento legal, interoperabilidad con la administración. |
| ISO 27001 | Sistema de Gestión de Seguridad de la Información (SGSI). | Universal (Cualquier organización). | Protección sistemática de la información, certificación reconocida. |
| ISO 31000 | Principios y directrices para la gestión de riesgos. | Universal (Marco de referencia). | Mejora en la toma de decisiones, enfoque proactivo del riesgo. |
| ISO 37001 | Sistema de Gestión Antisoborno. | Universal (Cualquier organización). | Prevención de la corrupción, protección reputacional. |
Con un marco legal tan estricto, ¿hacia dónde se dirige la tecnología para hacer frente a las amenazas emergentes?
Tendencias Estratégicas y Tecnológicas para 2025-2030
El futuro de la seguridad corporativa está definido por la adopción de tecnologías avanzadas y nuevos paradigmas defensivos. La Inteligencia Artificial (IA) y el Aprendizaje Automático (ML) son centrales en esta evolución, utilizándose tanto para potenciar ataques como para fortalecer las defensas mediante la detección de anomalías y la automatización de respuestas. A la par, el modelo de seguridad Zero Trust (Confianza Cero) se consolida como un estándar, eliminando la confianza implícita y verificando continuamente cada acceso a los recursos de la red. Esta tendencia es crítica dado que el costo de los ciberataques proyecta superar los $10 billones para 2025.
Entre 2025 y 2030, otras áreas estratégicas ganarán protagonismo. La seguridad de la cadena de suministro se vuelve prioritaria, ya que los atacantes explotan las vulnerabilidades de los proveedores para infiltrarse en organizaciones más grandes. La ciberresiliencia, o la capacidad de anticipar, resistir y recuperarse de los ataques, se integrará en la estrategia empresarial central. La seguridad en la nube también será un foco de inversión, a medida que más empresas migran sus infraestructuras. Este panorama dinámico impulsa el crecimiento del mercado, con proyecciones de una CAGR del 7.4% para la seguridad electrónica corporativa hasta 2035, lo cual refleja una mayor conciencia y necesidad de estrategias avanzadas de ciberseguridad.
¿Cómo se materializa esta integración de tecnologías en el día a día de las operaciones de seguridad?
Convergencia de Seguridad Física y Ciberseguridad
Históricamente, la seguridad física (guardias, cámaras, control de acceso) y la ciberseguridad (firewalls, antivirus) operaban en silos. La tendencia actual es su convergencia en una estrategia unificada, donde los departamentos de TI asumen un rol cada vez más estratégico. Los sistemas de videovigilancia IP, los controles de acceso biométricos conectados a la red y los sensores IoT son ejemplos de esta fusión. Proteger estos dispositivos es crucial, ya que un ataque a un sistema de cámaras puede convertirse en un punto de entrada a la red corporativa. Esta integración es un motor clave del crecimiento del 7.4% CAGR proyectado para el mercado de seguridad electrónica hasta 2035.
La convergencia permite una visión holística del riesgo. Por ejemplo, una alerta de acceso físico no autorizado puede correlacionarse con una actividad de red sospechosa del mismo usuario, permitiendo una respuesta más rápida y precisa. Esta sinergia mejora la eficiencia operativa y fortalece la postura de seguridad general de la organización. La gestión unificada de la seguridad física y patrimonial y digital es fundamental para protegerse contra amenazas complejas que explotan tanto las vulnerabilidades físicas como las digitales, mitigando riesgos que pueden derivar en brechas de datos con un costo promedio de $4.45 millones.
Para entender mejor su aplicación, veamos cómo se traducen estos conceptos en escenarios reales.
💡 Solución para Empresas y Condominios
La forma más rápida y rentable de mejorar la seguridad de sus instalaciones es actualizando los equipos obsoletos. Le invitamos a explorar nuestro catálogo de Cámaras y Sistemas CCTV o conocer cómo los Relojes Biométricos ZKTeco evitan el acceso de personas no autorizadas a sus oficinas.
Casos Prácticos de Gestión de la Seguridad
Escenario 1: Respuesta a una Brecha de Datos
Una empresa de retail sufre un ataque de ransomware que cifra sus bases de datos de clientes. El costo promedio de un incidente de este tipo es de $4.45 millones. El plan de seguridad corporativa se activa: el equipo de TI aísla los sistemas afectados, los expertos en ciberseguridad inician la investigación forense para identificar la vulnerabilidad y el equipo legal gestiona la comunicación con las autoridades, como la Agencia Española de Protección de Datos, cumpliendo con los plazos de notificación que exige el RGPD. Gracias a copias de seguridad inmutables, la empresa restaura sus operaciones sin pagar el rescate, validando su inversión en ciberresiliencia.
Escenario 2: Auditoría de Cumplimiento del ENS
Un proveedor de software que trabaja con la administración pública española se somete a una auditoría para certificar su cumplimiento con el Esquema Nacional de Seguridad, regulado por el Real Decreto 311/2022. El equipo de seguridad presenta la documentación que acredita la implementación de controles de acceso, cifrado de datos, plan de continuidad y análisis de riesgos. La superación de la auditoría no solo es un requisito contractual, sino que se convierte en una ventaja competitiva, demostrando un alto nivel de madurez en la protección de la información que gestiona.
Escenario 3: Implementación de un Sistema Antisoborno
Una multinacional que expande sus operaciones a nuevos mercados decide implementar un sistema de gestión antisoborno basado en la norma ISO 37001. El proceso implica realizar una evaluación de riesgos de soborno en todas sus filiales, capacitar al personal en políticas de «cero tolerancia», establecer canales de denuncia seguros y realizar la debida diligencia en socios comerciales. Esta medida proactiva protege a la empresa de sanciones legales y daños reputacionales severos, fortaleciendo su gobierno corporativo y la confianza de los inversores.
Preguntas Frecuentes sobre Seguridad Corporativa y Privada
¿Cuál es la diferencia entre seguridad corporativa y seguridad privada?
La seguridad corporativa es un concepto estratégico y holístico que abarca la gestión de todos los riesgos (físicos, lógicos, reputacionales, etc.) de una empresa. La seguridad privada se refiere más específicamente a los servicios de protección física y patrimonial prestados por empresas especializadas, como guardias de seguridad, vigilancia y transporte de valores, y es un componente de la estrategia corporativa general.
¿Qué es el Retorno sobre la Inversión en Seguridad (ROSI)?
El ROSI es una métrica financiera que calcula el beneficio obtenido de una inversión en seguridad en comparación con su costo. Se calcula contrastando el costo de las medidas de seguridad con las pérdidas evitadas gracias a ellas. Un ROSI positivo, como el ejemplo del 433%, demuestra que la inversión en seguridad es rentable.
¿Por qué es importante la norma ISO 27001?
La norma ISO 27001 es el estándar internacional para Sistemas de Gestión de la Seguridad de la Información (SGSI). Su importancia radica en que proporciona un marco sistemático y reconocido mundialmente para identificar, gestionar y reducir los riesgos de seguridad de la información, ayudando a las organizaciones a proteger sus datos y cumplir con las regulaciones.
¿Es obligatorio cumplir con el Esquema Nacional de Seguridad (ENS)?
Sí, el cumplimiento del ENS, regulado por el Real Decreto 311/2022, es obligatorio para todas las entidades del sector público español. También es exigible para las empresas del sector privado que proveen servicios o soluciones tecnológicas a la Administración Pública.
¿Qué es una arquitectura de «Confianza Cero» (Zero Trust)?
Es un modelo de seguridad estratégica que opera bajo el principio de «nunca confiar, siempre verificar». En lugar de asumir que todo lo que está dentro de la red corporativa es seguro, una arquitectura de Confianza Cero requiere una verificación estricta de la identidad de cada persona y dispositivo que intenta acceder a los recursos, independientemente de su ubicación.
¿Cuánto cuesta una brecha de datos para una empresa?
El costo puede variar mucho, pero el costo promedio global es de $4.45 millones de dólares, según un informe de IBM Security. Este costo incluye factores como la detección del incidente, la pérdida de negocio, las notificaciones a los afectados y las multas regulatorias.